
Smart Homes, Wohn- und Zweckgebäude mit IP-basierter Gebäudeautomation, verteilten Bussystemen, Gateways, Visualisierung, Energiesystemen, Fernzugriff oder Cloud-Anbindungen.
Netzwerk- und Kommunikationsinfrastruktur
Passive und aktive Infrastruktur, IP-Kommunikation, Segmentierung, Fernzugriff, Versorgung und Betreiberfähigkeit in Smart Home und Gebäudeautomation fachlich einordnen.
Leistung auf einen Blick
Nachvollziehbare Einordnung von Topologie, Hardware, Segmentierung, Kommunikationswegen, Zugängen, Abhängigkeiten, Dokumentationsstand und offenen technischen Punkten.
Keine vollständige Enterprise-Netzwerkplanung, keine detaillierte Switch- oder Firewallprogrammierung, kein Penetrationstest und kein laufender IT- oder Netzwerkbetrieb.
Einordnung
Kommunikationsinfrastruktur ist Teil der Gebäudeautomation
Moderne Gebäudeautomation verbindet physische Anlagen mit digitalen Kommunikationsstrukturen. Sensoren, Aktoren, Automationsstationen, Zähler, Gateways, Visualisierungen, Server und Cloud-Dienste benötigen nicht nur passende Protokolle und Datenpunkte, sondern eine belastbare passive und aktive Infrastruktur. Fehler in Verkabelung, Portzuordnung, Switchkonfiguration, Stromversorgung, Funkabdeckung, IP-Adressierung oder Segmentierung können deshalb unmittelbar die Funktion, Verfügbarkeit und Betreiberfähigkeit technischer Anlagen beeinflussen.
Elektrotechnik und Gebäudeautomation mit fachlicher Schnittstelle zur IT
Im Mittelpunkt stehen die technischen Anforderungen der Gebäudeautomation: physische Anschlussstruktur, aktive Komponenten, Kommunikationswege, Systemgrenzen, Verfügbarkeit, Dokumentation und Betreiberhoheit. Die Betrachtung ersetzt keine allgemeine IT-Beratung, sondern schafft eine belastbare Grundlage für die Abstimmung zwischen Betreiber, Elektroplanung, Gebäudeautomation und IT.
Begriffe
Netzwerk, Bussystem und Schnittstelle sauber unterscheiden
Die Begriffe werden in Projekten häufig vermischt. Für Planung, Fehlersuche, Prüfung und Übergabe ist eine klare Trennung erforderlich.
Bussystem & Protokoll
Beschreiben, nach welchen Regeln Geräte Informationen austauschen. Beispiele sind KNX, DALI, BACnet, Modbus, M-Bus, MQTT oder OPC UA.
Schnittstelle
Definiert den fachlichen Übergang zwischen Quell- und Zielsystem: Datenpunkte, Richtung, Einheiten, Skalierungen, Schreibrechte, Rückmeldungen und Verantwortlichkeiten.
Netzwerk- und Kommunikationsinfrastruktur
Stellt die physische und logische Transportebene bereit – von Verkabelung, Patchfeldern und Switches bis zu IP-Adressierung, VLAN, WLAN, Routing, Firewall, Fernzugriff und Stromversorgung.
Systemebenen
Technische Ebenen und Systemgrenzen
Die Kommunikationsstruktur reicht von Feldgeräten bis zu externen Plattformen. Jede Ebene stellt andere Anforderungen an Hardware, Verfügbarkeit, Protokolle, Zugriffe und Dokumentation.
Auf kleineren Bildschirmen Grafik seitlich verschieben oder für die Großansicht öffnen.
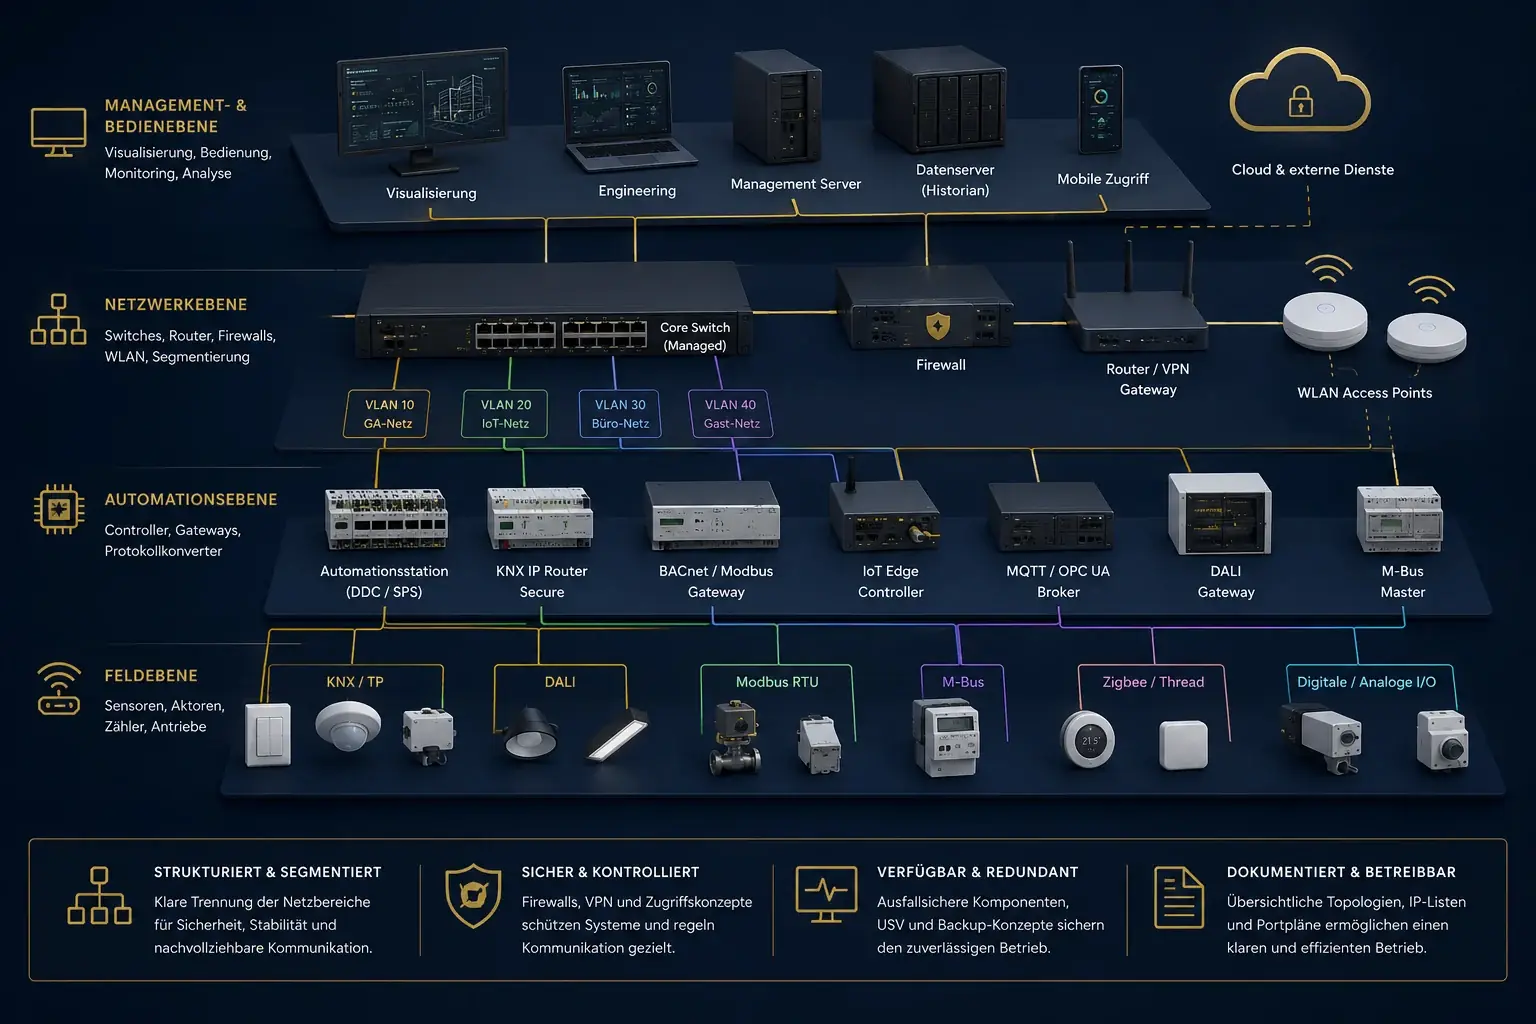
Feldebene
Sensoren, Aktoren, Zähler, Leuchten, Ventile, Antriebe und Raumgeräte kommunizieren über Bus, Funk, serielle Verbindungen oder direkte Ein- und Ausgänge.
Automationsebene
Automationsstationen, Raumcontroller, Router, Bridges und Gateways verarbeiten Signale, führen Logiken aus und verbinden Feldkommunikation mit IP-basierten Netzen.
Management- und Bedienebene
Visualisierung, Historian, Energiemonitoring, Alarmserver, Bedienplätze und Engineering-Systeme benötigen verlässliche Netzwerkdienste, Zeitbezug und Datensicherung.
Externe Systeme & Cloud
Fernwartung, Apps, Herstellerportale, CAFM, Ticketsysteme oder Cloud-Plattformen erweitern die technische und organisatorische Systemgrenze.
Passive Infrastruktur
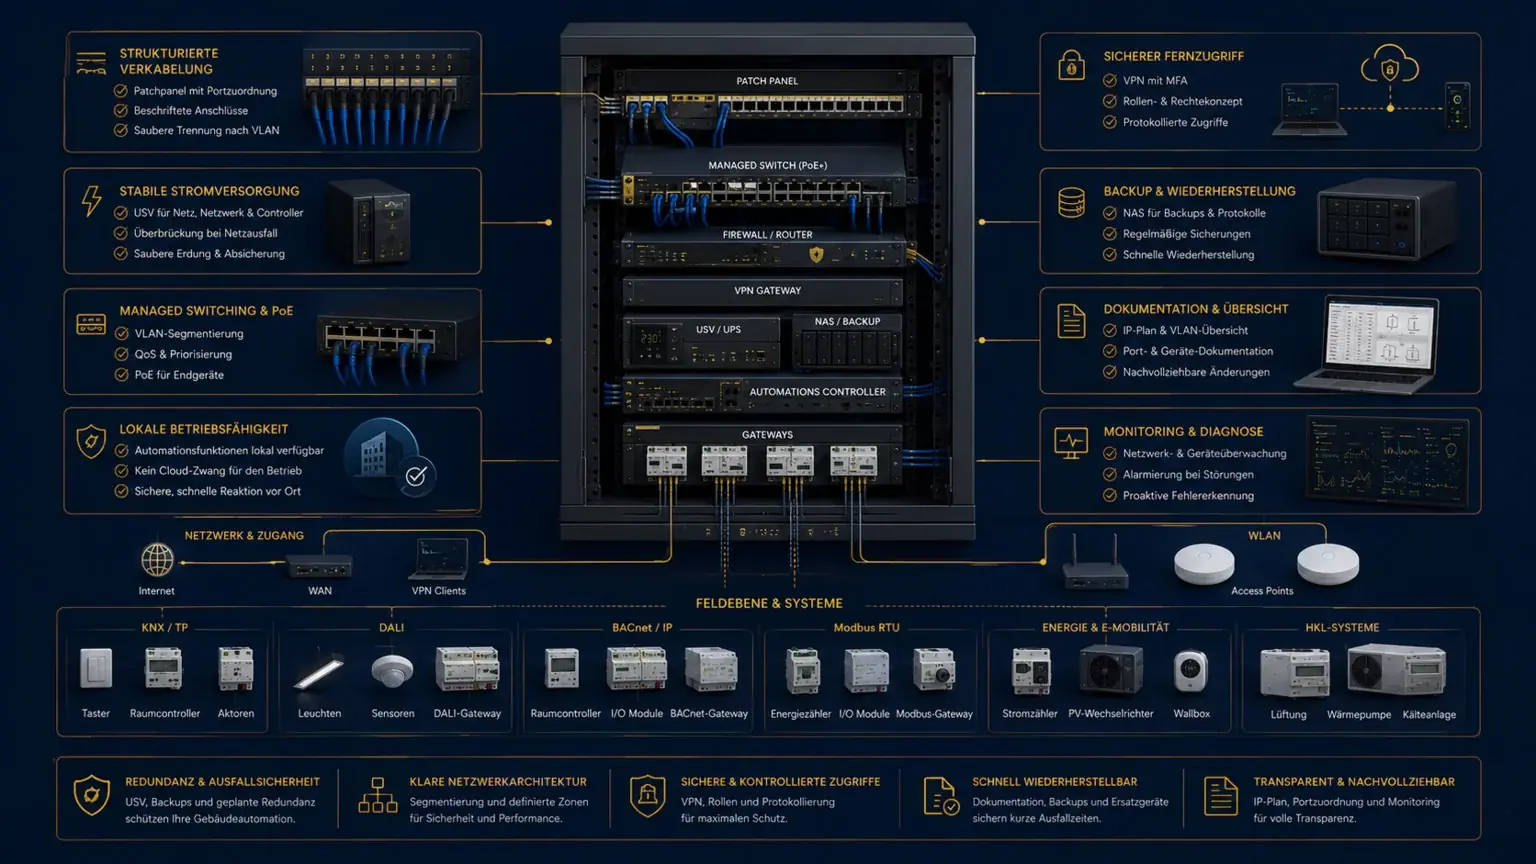
Passive Infrastruktur und Verteiltechnik
Eine belastbare Kommunikation beginnt nicht bei der IP-Adresse, sondern bei Leitungswegen, Anschlussstruktur, Verteilern und geeigneten Umgebungsbedingungen.
Verkabelung & Anschlussstruktur
Kupfer- und Glasfaserstrecken, Patchfelder, Anschlussdosen, Rangierkabel, Spleißpunkte und Medienübergänge müssen zu Topologie, Bandbreite, Leitungslänge, Potentialtrennung und Gebäudestruktur passen sowie eindeutig bezeichnet, Ports zugeordnet und nachvollziehbar dokumentiert sein.
Verteiler & Umgebungsbedingungen
19-Zoll-Schränke und DIN-Schienen-Verteiler benötigen Platz, Kabelmanagement, Versorgung, Potentialausgleich, Zugänglichkeit und Kühlung. Temperatur, Feuchte, Staub, Vibration und Gehäuseschutz sind standortbezogen zu berücksichtigen.
Leitungswege, EMV und Reserve
Trassenführung, Abstände zu Energieleitungen, Erdung, Schirmung und Überspannungsschutz beeinflussen die Betriebssicherheit. Freie Ports, Reservefasern, Platz- und Versorgungsreserven halten dokumentierte Ausbauoptionen offen.
Aktive Komponenten
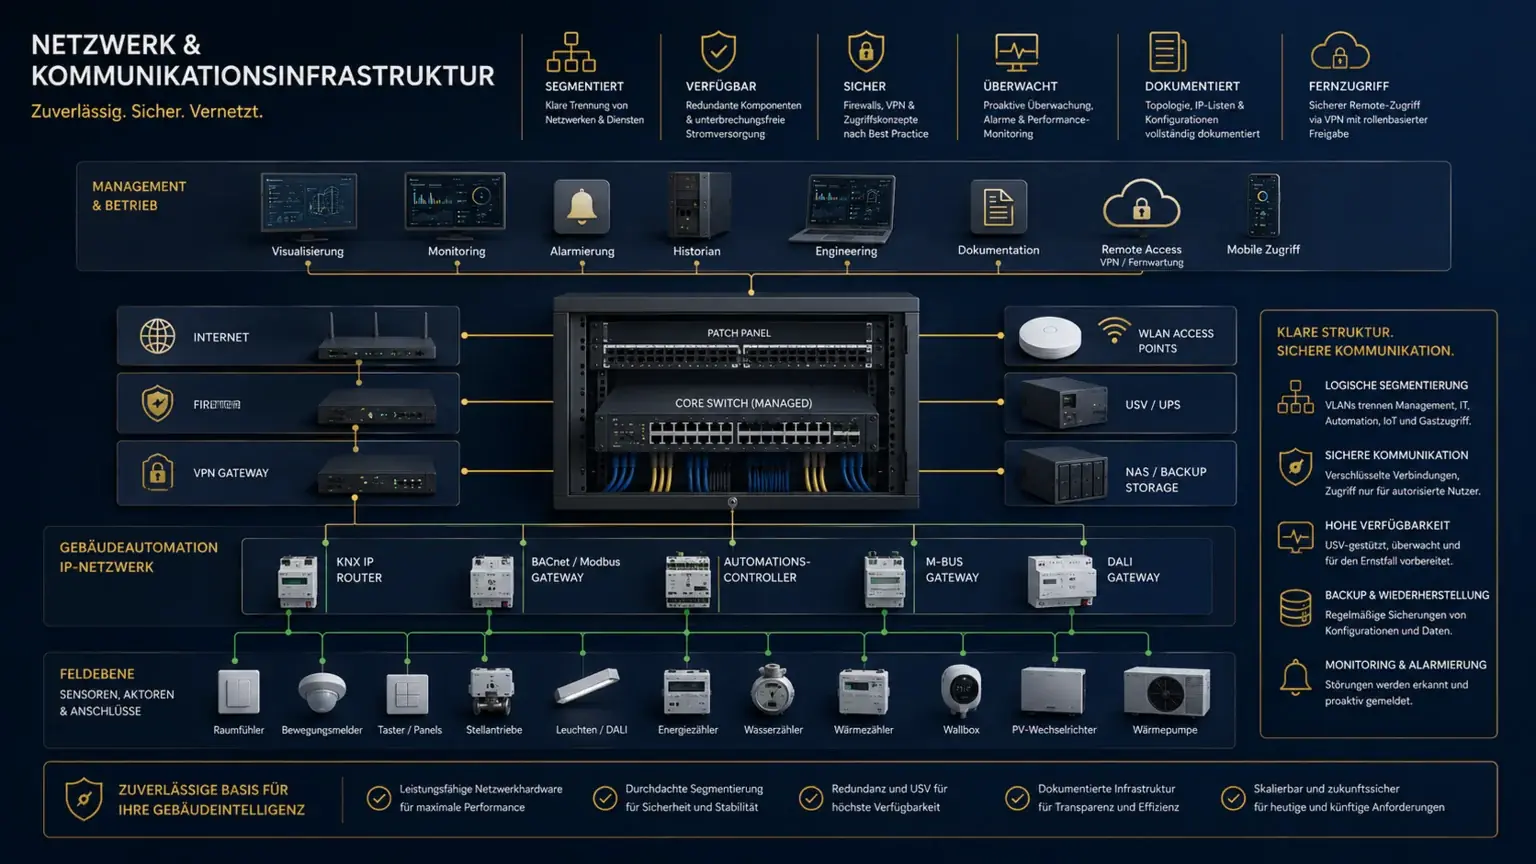
Aktive Netzwerkkomponenten
Aktive Komponenten müssen zur Gebäudeautomation, zur Anzahl der Teilnehmer, zu den Kommunikationsverfahren und zur erforderlichen Verfügbarkeit passen.
Managed Switching & Monitoring
VLAN, Portkonfiguration, Schleifenschutz, Multicast-Unterstützung und gegebenenfalls industrielle Bauform sind zentrale Auswahlkriterien. SNMP, Syslog, Zeitabgleich, Zustandsüberwachung und Konfigurationssicherung machen Störungen nachvollziehbar.
Power over Ethernet
PoE versorgt Access Points, Touchpanels, Sensoren, Kameras oder Edge-Geräte. Benötigt werden Leistungsbilanz, Priorisierung, Reserve und eine passende vorgelagerte Stromversorgung.
Routing & Sicherheitsgateways
Routing zwischen VLANs und Anlagenbereichen sowie Multicast- und DHCP-Weiterleitung müssen gezielt geplant werden. Firewalls, VPN-Gateways, Fernwartungsrouter oder Jump-Hosts begrenzen Übergänge zu Büro-IT, Internet, Cloud und externen Dienstleistern.
WLAN-Infrastruktur
Access Points, PoE-Versorgung, Funkabdeckung, Kanalplanung, Roaming, getrennte SSIDs und VLANs sowie die Versorgung von Technikbereichen müssen zusammen betrachtet werden.
Automationshardware
Automationsspezifische Hardware und Systemkomponenten
Neben klassischer Netzwerktechnik werden in Smart Home und Gebäudeautomation spezialisierte Router, Controller, Gateways, Border Router, Broker und Server benötigt.
KNX- und DALI-Infrastruktur
KNX-IP-Schnittstellen, IP- und Secure Router, Linien- und Bereichskoppler sowie Spannungsversorgungen verbinden KNX-Teilnetze mit Engineering und IP-Backbone. DALI-Versorgung, Applikationscontroller und KNX- oder BACnet-Gateways binden Beleuchtung an Raumautomation und Visualisierung an.
BACnet, Modbus und M-Bus
BACnet/IP- und MS/TP-Router, BBMD-Funktion und BACnet/SC-Hubs müssen zu Topologie, Segmentierung und Zertifikatsverwaltung passen. RTU/TCP-Gateways, serielle Server, Repeater, galvanische Trennung, M-Bus-Master, Pegelwandler und Datenlogger erschließen Geräte- und Zählerdaten.
IoT-, Edge- und Serverkomponenten
Matter-Controller, Thread Border Router, Zigbee-Coordinator, Hubs und Bridges benötigen geeignete Funk- und IP-Infrastruktur. Automationsstationen, Industrie-PCs, Edge-Controller, MQTT-Broker, OPC-UA-Server, Historian, Visualisierung und Datenspeicher verarbeiten Funktionen, Meldungen und Betriebsdaten.
Auf kleineren Bildschirmen Grafik seitlich verschieben oder für die Großansicht öffnen.
Kommunikation
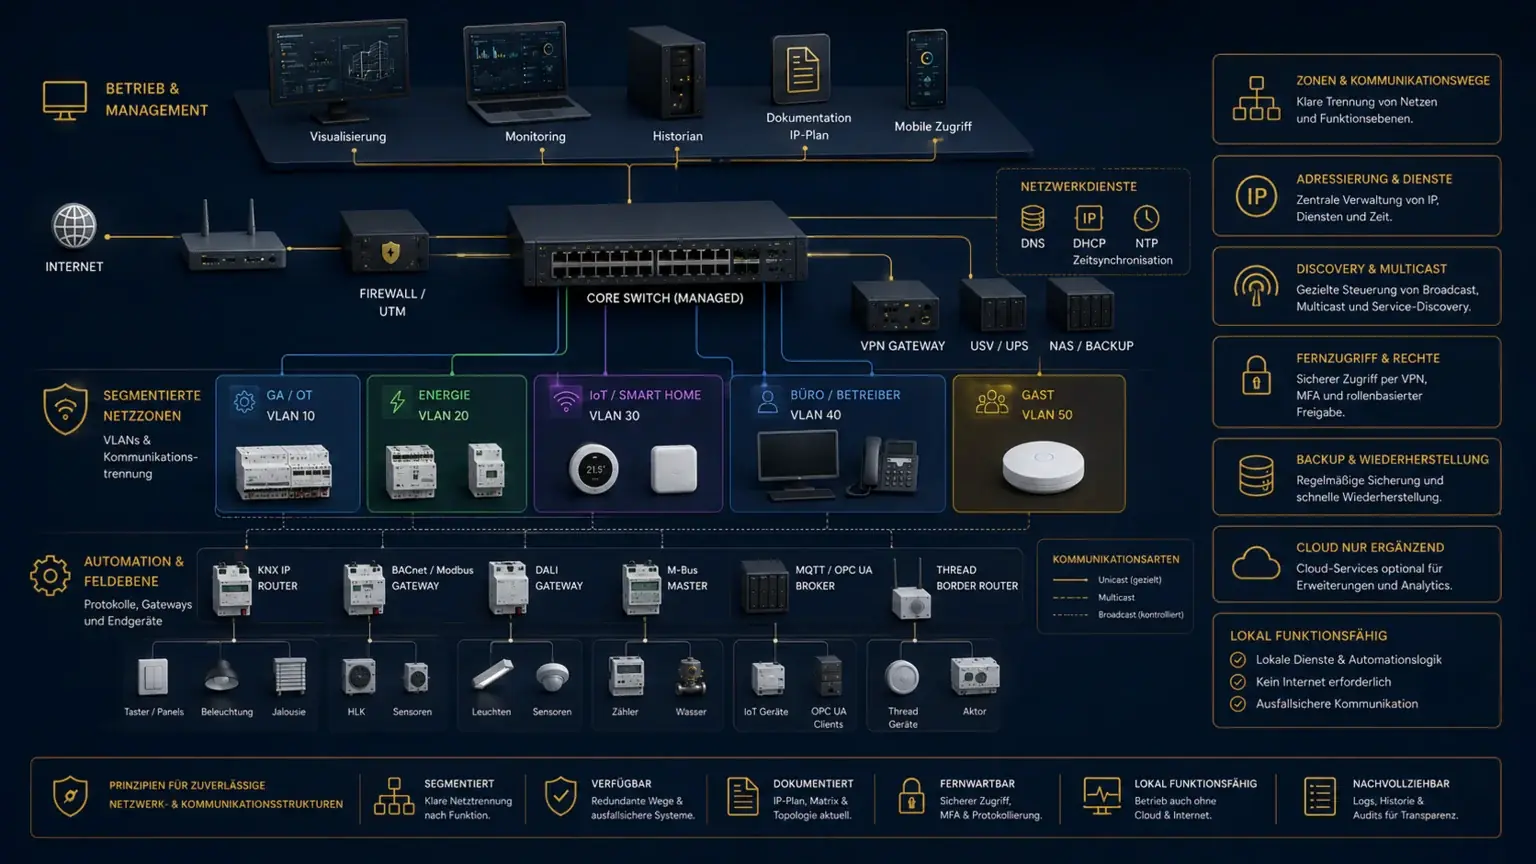
Adressierung, Dienste und Kommunikationswege
Gebäudeautomationsgeräte benötigen mehr als eine freie Netzwerkdose. Adressierung, Netzwerkdienste und Kommunikationsrichtung müssen über den gesamten Lebenszyklus nachvollziehbar sein.
- IP-Adressierung IPv4 oder IPv6, statische Adresse oder DHCP, Subnetz, Gateway, Reservierungen, Namenskonzept und Vorgehen bei Gerätetausch eindeutig festlegen.
- VLAN & Segmentierung Anlagen nach Funktion, Kritikalität, Verantwortlichkeit und erforderlichen Datenflüssen trennen; ein VLAN allein ersetzt keine kontrollierten Regeln zwischen den Segmenten.
- DNS, DHCP und Discovery Namensauflösung, Adressvergabe, mDNS, DNS-SD und herstellerspezifische Discovery-Verfahren müssen auch über Segmentgrenzen bewusst berücksichtigt werden.
- Zeitserver Ein gemeinsamer Zeitbezug ist für Alarme, Trends, Energiemesswerte, Protokollierung, Zertifikate und Störungsanalyse erforderlich.
- Ports & Kommunikationsrichtung Quelle, Ziel, TCP/UDP, Ports, initiierende Richtung, Schreib- und Leserechte sowie Verhalten bei Unterbrechung in einer Kommunikationsmatrix dokumentieren.
- Multicast & Broadcast BACnet/IP, KNXnet/IP, mDNS und andere Discovery-Verfahren benötigen geeignete Switch-, Router- und Firewallkonfigurationen; pauschale Freigaben sind ebenso problematisch wie vollständige Blockierung.
Zugriff & Sicherheit
Segmentierung, Fernzugriff und Betreiberhoheit
Kommunikationswege zu Büro-IT, Internet, Cloud und externen Dienstleistern müssen technisch begrenzt und organisatorisch beherrschbar bleiben.
Zonen & Kommunikationswege
Gebäudeautomation, Energie, Ladeinfrastruktur, Kameras, Zutritt, IoT, Büro-IT und Gäste-WLAN benötigen klar definierte Zonen und erlaubte Übergänge.
Fernzugriff, Rollen und Rechte
Fernzugriffe sollten verschlüsselt, benutzerbezogen, begrenzt und möglichst durch Mehrfaktor-Authentisierung geschützt sein. Betreiber, Integrator, Hersteller und Wartung benötigen getrennte Konten und nachvollziehbare Rechte statt gemeinsamer Dauerzugänge.
Protokollierung
Anmeldung, Konfigurationsänderung, Fernwartung und sicherheitsrelevante Ereignisse müssen zeitlich nachvollziehbar und für den Betreiber zugänglich sein.
Plattformabhängigkeit & lokaler Fallback
Konten, Lizenzen, Datenhaltung, Export, Serviceende und Betreiberwechsel müssen früh berücksichtigt werden. Wesentliche Funktionen sollten bei Internet-, Cloud- oder Kommunikationsausfall definiert weiterarbeiten oder kontrolliert in einen sicheren Zustand wechseln.
Auf kleineren Bildschirmen Grafik seitlich verschieben oder für die Großansicht öffnen.
Verfügbarkeit
Stromversorgung, Verfügbarkeit und Redundanz
Netzwerk- und Automationskomponenten sind nur verfügbar, wenn auch ihre Versorgung, Konfiguration und Ersatzstrategie zum betrieblichen Bedarf passen.
Versorgung, USV und PoE-Reserve
Netzteile, getrennte Stromkreise, selektive Absicherung und Spannungsüberwachung müssen abgestimmt sein. Überbrückungszeit, geordnetes Herunterfahren und Wiederanlauf richten sich nach der Kritikalität; PoE-Klasse, Gesamtbudget, Reserve und Priorisierung sind realistisch zu bilanzieren.
Redundante Komponenten & Wege
Redundante Uplinks, Switches, Firewalls, Border Router, Server oder WAN-Verbindungen sind nur wirksam, wenn Umschaltung und Fehlerfälle geprüft werden.
Konfigurationssicherung & Wiederanlauf
Konfigurationen müssen gesichert, versioniert und nach Gerätetausch wiederherstellbar sein. Vorkonfigurierte Ersatzgeräte, Firmwarestände, Lizenzen, Zertifikate, Servicekabel und dokumentierte Wiederherstellungswege reduzieren Ausfallzeiten.
Betriebsgrundlage
Dokumentation und Betreiberfähigkeit
Die Infrastruktur ist erst dann betreiberfähig, wenn physische Zuordnung, logische Kommunikation, Zugriffe und Wiederherstellung dauerhaft nachvollziehbar sind.
Auf kleineren Bildschirmen Grafik seitlich verschieben oder für die Großansicht öffnen.
Topologie und Geräte Schränke, Switches, Router, Access Points, Gateways, Controller und Server mit Standort und Funktion erfassen.
Ports und Anschlüsse Switchport, Patchfeld, Anschlussdose, Medium und physische Verbindung eindeutig zuordnen.
IP-, VLAN- und Kommunikationsmatrix Adressen, Subnetze, Segmentzuordnung, Protokolle, Ports, Richtung und Rechte dokumentieren.
Zugriffe und Zertifikate Konten, Rollen, VPN, Cloudzugänge, Zertifikate, Laufzeiten und Verantwortlichkeiten nachvollziehbar übergeben.
Software- und Firmwarestände Versionen, Lizenzen, Abhängigkeiten und freigegebene Updatewege dokumentieren.
Backup und Wiederherstellung Konfigurationen, Speicherorte, Prüfintervalle, Ersatzgeräte und Wiederanlaufverfahren festlegen.
Ausgangslagen
Typische Ausgangssituationen
Neubau oder Systemerweiterung
Verkabelung, Schranktechnik, aktive Komponenten, IP-Struktur und Zuständigkeiten müssen früh abgestimmt werden. PV, Speicher, Wallbox, Monitoring, Visualisierung, Raumautomation oder IoT ergänzen neue Kommunikationswege und Systemübergänge.
Undokumentierter Bestand & Störungen
Ports, Adressen, VLANs, Gateways, Zugänge oder Konfigurationen sind nur teilweise bekannt. Geräte sind zeitweise nicht erreichbar, Werte fehlen oder Systeme fallen nach Netzwerk- oder Spannungsereignissen aus.
Segmentierung, Fernzugriff und Cloud
Ein flaches Netz soll strukturiert getrennt werden, ohne Discovery, Multicast oder bestehende Funktionen unkontrolliert zu unterbrechen. Herstellerzugänge, private Konten und Plattformabhängigkeiten sind in eine betreiberfähige Struktur zu überführen.
Risiken
Typische Schwachstellen und Risiken
- Unklare physische Zuordnung IP-Adressen sind bekannt, aber Switchport, Patchfeld, Anschlussweg, Standort oder versorgender Stromkreis lassen sich nicht nachvollziehen.
- Flaches oder unkontrolliert gekoppeltes Netzwerk Gebäudeautomation, Büro-IT, Kameras, Gäste-WLAN und IoT sind nicht angemessen getrennt oder gegenseitig zu weitgehend erreichbar.
- Ungeeignete aktive Komponenten Unmanaged Switches, fehlende Multicast-Unterstützung, zu geringe Port- oder PoE-Reserve und nicht gesicherte Konfigurationen erschweren Betrieb und Fehlersuche.
- Adress- und Namenskonflikte Statische Adressen, DHCP-Reservierungen, Gerätenamen, Subnetze und Zuständigkeiten sind nicht abgestimmt.
- Discovery scheitert an Segmentgrenzen Matter-, mDNS-, BACnet- oder andere Erkennungsmechanismen funktionieren im ursprünglichen Netz, nach VLAN-Trennung jedoch nicht mehr zuverlässig.
- Fernzugriff ohne Betreiberhoheit Errichter oder Hersteller verfügen über dauerhafte Zugänge, gemeinsame Konten oder private Cloud-Accounts ohne geregelte Übergabe.
- Fehlende Zeit-, Zertifikats- oder Backupstrategie Alarme, Trends und Logdaten sind zeitlich nicht vergleichbar; Zertifikate laufen ab oder Konfigurationen lassen sich nicht wiederherstellen.
- Single Points of Failure Ein einzelner Switch, Router, Server, Border Router oder Internetzugang entscheidet über wesentliche Funktionen, ohne definierten Fallback oder Ersatzweg.
Unterstützung
Fachliche Einordnung und mögliche Ergebnisse
Je nach Projektziel und Unterlagenlage kann die technische Betrachtung unterschiedliche Arbeitsergebnisse hervorbringen.
Netzwerk-, Topologie- und Hardwareübersicht
Beteiligte Systeme, Ebenen, Medien und Systemgrenzen sowie Schränke, Verteiler, Switches, Router, Access Points, Gateways, Controller, Server und Versorgungswege zusammenstellen.
IP-, VLAN- und Kommunikationsmatrix
Geräte, Adressen, Subnetze, Segmente, Standorte und Ports sowie Quelle, Ziel, Protokoll, Richtung, Rechte, Multicast-/Broadcast-Anforderung und Verhalten bei Unterbrechung zuordnen.
Zugriffs-, Rollen- und Risikohinweise
VPN, Portale, Cloud, Konten, MFA, Schreibrechte und Protokollierung erfassen sowie Dokumentationslücken, fehlende Reserve, unklare Zuständigkeiten, Ausfallrisiken und Anschlussmaßnahmen benennen.
Bezugsrahmen
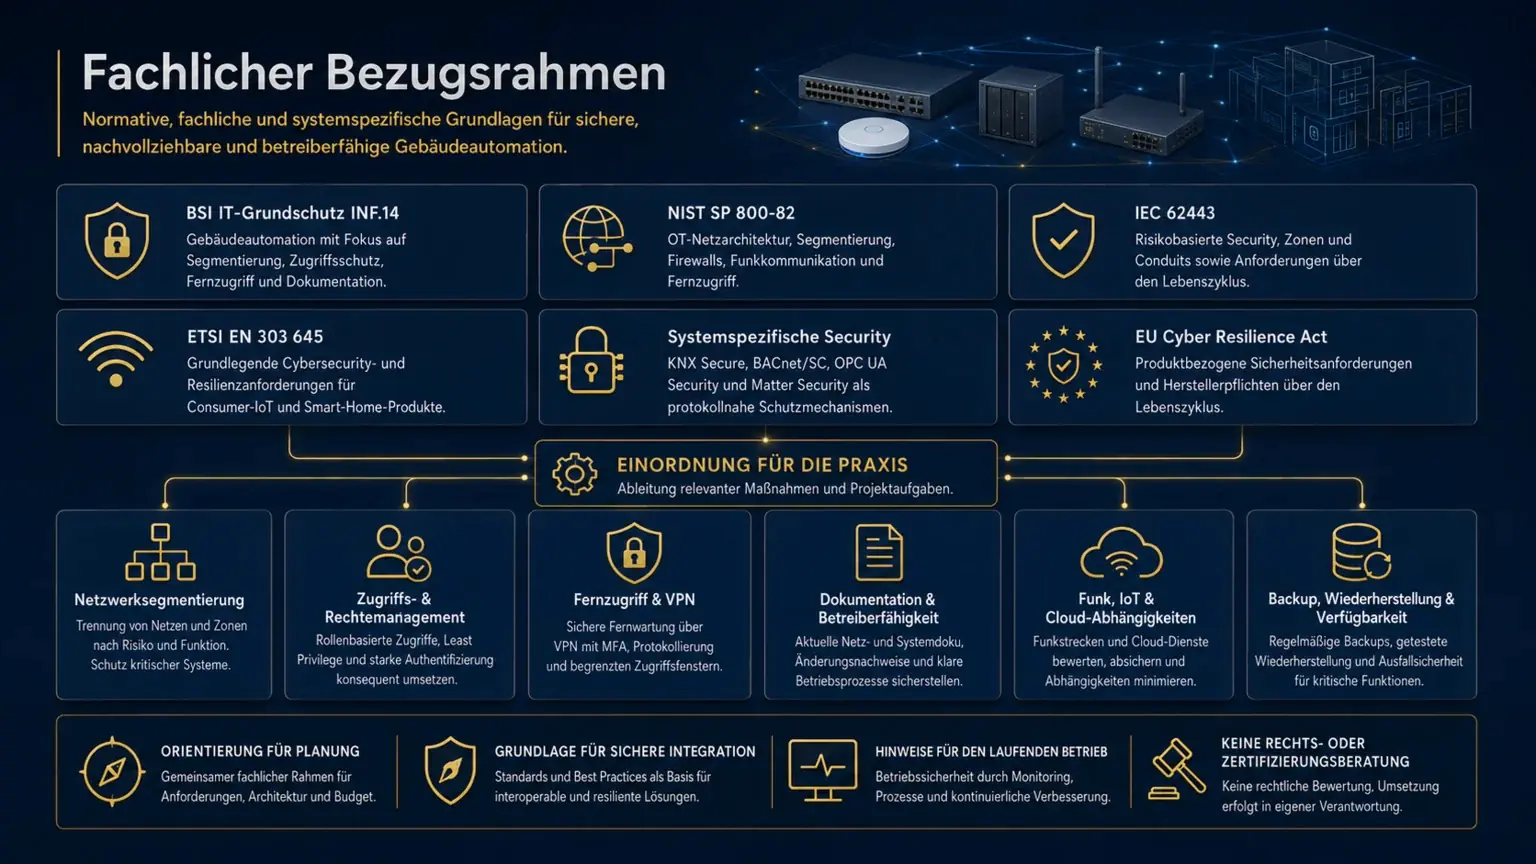
Fachlicher Bezugsrahmen
Je nach Gebäudeart, Systemumfang und Kritikalität können unterschiedliche Regelwerke, Sicherheitskonzepte und Protokollstandards relevant sein.
BSI INF.14 & NIST SP 800-82
BSI IT-Grundschutz INF.14 und NIST SP 800-82 Rev. 3 ordnen Gebäudeautomation als betriebliche Kommunikation beziehungsweise Operational Technology mit Anforderungen an Architektur, Segmentierung, Zugriff, Verfügbarkeit und Betrieb ein.
IEC 62443 & ETSI EN 303 645
IEC 62443 unterstützt die risikobasierte Betrachtung von Zonen und Kommunikationswegen. ETSI EN 303 645 ergänzt grundlegende Sicherheits- und Resilienzaspekte für Consumer-IoT und Smart-Home-Produkte.
Systemsicherheit & Lebenszyklus
KNX Secure, BACnet/SC, OPC-UA-Sicherheitsmechanismen, TLS bei MQTT und Matter-Geräteattestierung ergänzen die Netzwerkarchitektur. Updates, Zertifikate, Lizenzen, Ersatzteilverfügbarkeit und regulatorische Anforderungen beeinflussen die Betreiberfähigkeit.
Auf kleineren Bildschirmen Grafik seitlich verschieben oder für die Großansicht öffnen.
Leistungsgrenzen
Klare Abgrenzung
Die Betrachtung dient der fachlichen Einordnung und Plausibilitätsprüfung automationsbezogener Netzwerk- und Kommunikationsinfrastruktur. Nicht automatisch Bestandteil sind:
- vollständige Enterprise-Netzwerk-, Rechenzentrums- oder strukturierte Verkabelungsplanung einschließlich vollständiger Ausführungsunterlagen
- detaillierte Konfiguration oder Administration von Switches, Routern, Firewalls, WLAN-Controllern, Servern oder Cloud-Plattformen
- Penetrationstest, Schwachstellenscan, vollständiges IT-Sicherheitsaudit, Datenschutzgutachten oder rechtliche Beratung
- laufender Netzwerk-, Server- oder Cloudbetrieb, 24/7-Monitoring, Störungsdienst oder Gewährleistungsübernahme für Fremdsysteme
Konkrete Planungs-, Prüf-, Integrations- oder Dokumentationsleistungen werden anhand von Projektziel, Systemgrenzen, vorhandenen Unterlagen und gewünschtem Ergebnis separat abgegrenzt.